Il problema: il tempo tra la scoperta e la correzione
Ogni volta che viene scoperta una vulnerabilità in un plugin, in un tema o nel core di WordPress si apre una finestra pericolosa. La falla è nota, spesso pubblicamente, ma la correzione non è ancora installata sul sito. A volte la patch non esiste nemmeno. È proprio in quella finestra che si concentrano gli attacchi automatizzati. Ne abbiamo parlato in Perché le vulnerabilità di plugin, tema e WordPress Core sono pericolose?
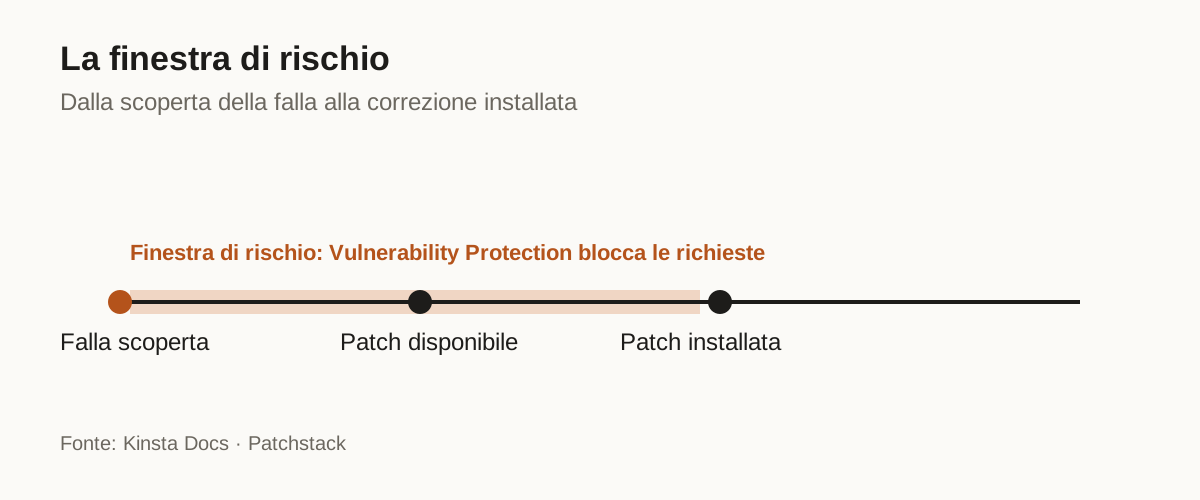
Cos’è Vulnerability Protection
È un livello di sicurezza che Kinsta installa automaticamente su tutti i siti WordPress ospitati. Viene installato come plugin must-use: non compare nell’elenco dei plugin e non può essere disattivato. La tecnologia è di Patchstack, uno dei nomi di riferimento nella sicurezza WordPress. Il servizio è incluso nell’hosting, senza costi extra.
Come funziona
- Rilevamento: WordPress core, plugin e temi installati vengono confrontati con un database di vulnerabilità aggiornato in continuo.
- Blocco: le richieste che cercano di sfruttare una falla nota vengono bloccate prima di essere elaborate, anche se la correzione non è ancora disponibile.
- Nessuna modifica ai file: plugin e temi restano intatti.
Cosa non fa
Vulnerability Protection è preventiva: non cerca né rimuove malware già presente. Per i siti compromessi Kinsta offre un servizio dedicato di rimozione malware. Non sostituisce gli aggiornamenti: blocca gli exploit noti, mentre l’aggiornamento corregge il codice. È anche diversa dalla Bot protection: quella filtra chi raggiunge il sito, mentre Vulnerability Protection controlla che cosa una richiesta sta cercando di fare verso software specifici e vulnerabili.
Le date
- Dall’8 ottobre 2026: attiva sui nuovi siti WordPress creati su Kinsta.
- Dal 14 ottobre 2026: rollout progressivo sui siti esistenti, previsto fino a novembre.
- Nessuna azione richiesta e nessun downtime.
- Lo stato si verifica in MyKinsta, nella pagina Info del sito, dove c’è il nuovo indicatore.
Se usi già Patchstack
Se hai un tuo plugin Patchstack, la versione Kinsta non si attiva. Kinsta controlla due volte al giorno, quindi il cambio è operativo entro 12 ore. Se installi il tuo plugin in un secondo momento, Kinsta disattiva la sua versione e ti servirà una licenza Patchstack propria.
Cosa cambia per i clienti f.technology
La grande maggioranza dei nostri clienti ospita i propri siti su Kinsta. f.technology segue tutti i siti in hosting su Kinsta: su questi siti Vulnerability Protection si attiva in automatico, senza interruzioni, dall’8 ottobre per i nuovi siti e dal 14 ottobre per quelli esistenti. Non serve fare nulla. Noi verifichiamo lo stato dell’indicatore in MyKinsta e, se un sito non risulta protetto entro novembre, vi avvisiamo e lo sistemiamo.
Aggiornamenti automatici e staging
Il nostro processo di manutenzione non cambia: gli aggiornamenti passano prima dallo staging. Kinsta offre anche Kinsta Automatic Updates, un servizio a pagamento (primo mese gratuito, poi 3 $ per ambiente al mese) che aggiorna plugin e temi ogni giorno. Prima di ogni aggiornamento crea un backup e confronta lo schermo prima e dopo; se rileva un cambiamento visivo, ripristina il backup in automatico. Non copre il core di WordPress e non è disponibile per le multisite.
Vulnerability Protection riduce il rischio nella finestra critica, ma aggiornamenti, backup e test restano necessari.
Hai dubbi sul tuo sito?
Scrivici per una verifica dello stato di sicurezza del tuo sito: ti diciamo se è protetto e cosa aggiornare.
Franco Farnedi
Technology Made Easy – f.technology
Fonti: Kinsta Docs – Vulnerability Protection · Kinsta Docs – Automatic Updates